Detectan vulnerabilidad en macOS usada para instalar mineros de criptomonedas
Una falla en la función de compartir pantalla de macOS está siendo explotada por ciberatacantes para instalar software de minería de Monero de forma remota.
Especialistas en ciberseguridad han reportado hoy, 18 de agosto de 2026, el hallazgo de una vulnerabilidad crítica en la función de 'Compartir pantalla' integrada en el sistema operativo macOS. Este fallo permite a actores malintencionados obtener acceso remoto a los equipos de los usuarios sin necesidad de una interacción física, facilitando la instalación sigilosa de programas destinados a la minería de la criptomoneda Monero.
El ataque aprovecha una debilidad en los protocolos de comunicación de la herramienta de escritorio remoto, la cual permite la ejecución de código arbitrario bajo privilegios elevados. Una vez que el atacante logra comprometer el dispositivo, el software de minería utiliza los recursos de procesamiento del ordenador para generar beneficios económicos de forma ilícita, lo que suele traducirse en un sobrecalentamiento del equipo y una disminución notable en el rendimiento general del sistema.
Ante este escenario, las autoridades de ciberseguridad en México, en coordinación con expertos de la industria tecnológica, han recomendado a los usuarios de dispositivos Apple desactivar la función de compartir pantalla mientras no sea estrictamente necesaria. Asimismo, se sugiere mantener los sistemas operativos actualizados a la versión más reciente disponible, ya que los parches de seguridad suelen mitigar este tipo de brechas de acceso no autorizado.
Organizaciones del sector tecnológico en el país han señalado que este tipo de ataques se han vuelto más frecuentes, afectando tanto a usuarios particulares como a pequeñas empresas. Aunque no se han reportado afectaciones directas a instituciones gubernamentales, especialistas recomiendan a los departamentos de Tecnologías de la Información reforzar sus políticas de acceso remoto y monitoreo de tráfico de red para prevenir la instalación de software no autorizado en equipos de trabajo.
Se espera que Apple publique una actualización de seguridad específica en los próximos días para cerrar definitivamente esta vulnerabilidad. Mientras tanto, la recomendación principal sigue siendo la precaución al habilitar conexiones remotas y el uso de herramientas de protección que identifiquen procesos inusuales de consumo de energía en los procesadores de los equipos.
Más de México
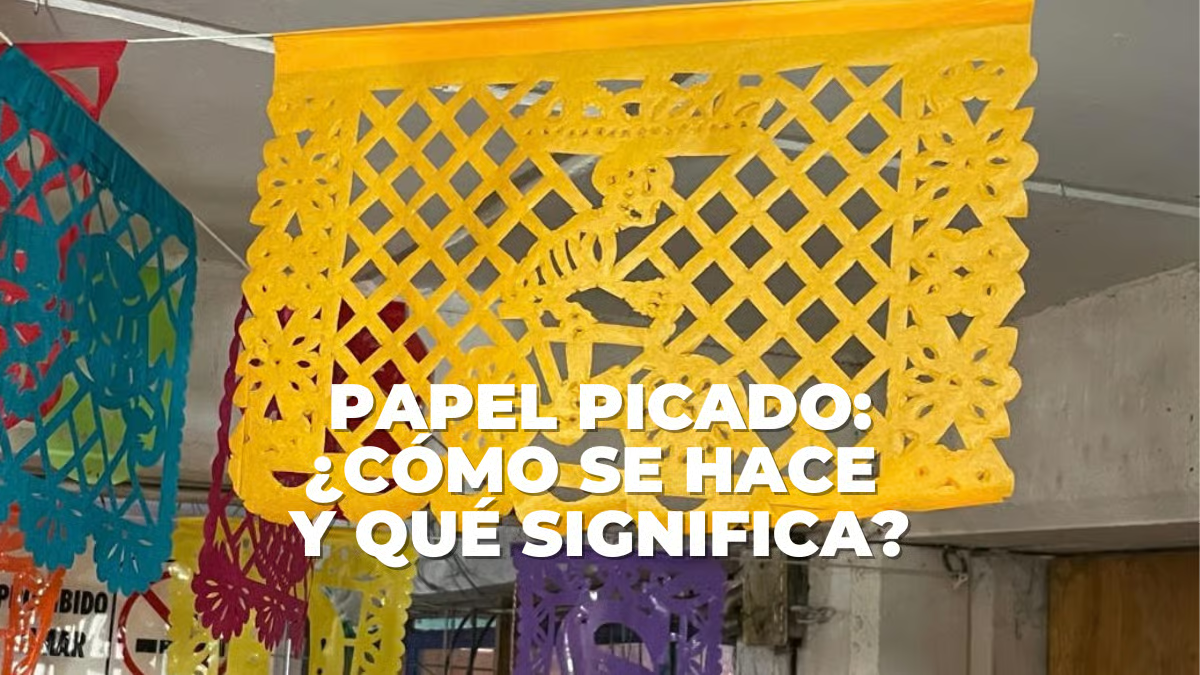
El arte del papel picado en la tradición del Día de Muertos
El papel picado artesanal se posiciona como el elemento central en las ofrendas mexicanas este octubre de 2026.
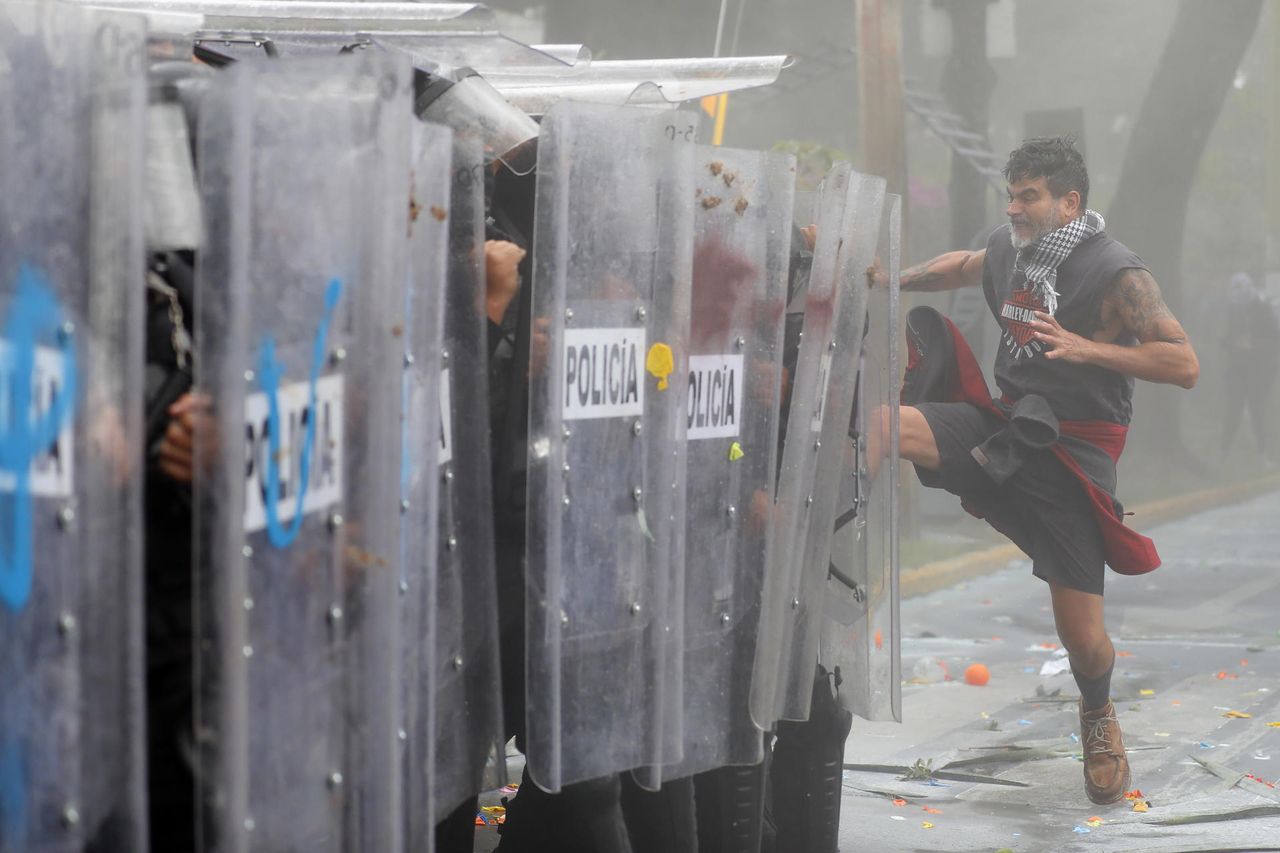
Marcha por el agua en Guadalajara termina con 39 detenidos
Una manifestación por el acceso al agua en Guadalajara derivó en enfrentamientos, dejando un saldo de 39 detenidos y 28 policías lesionados.
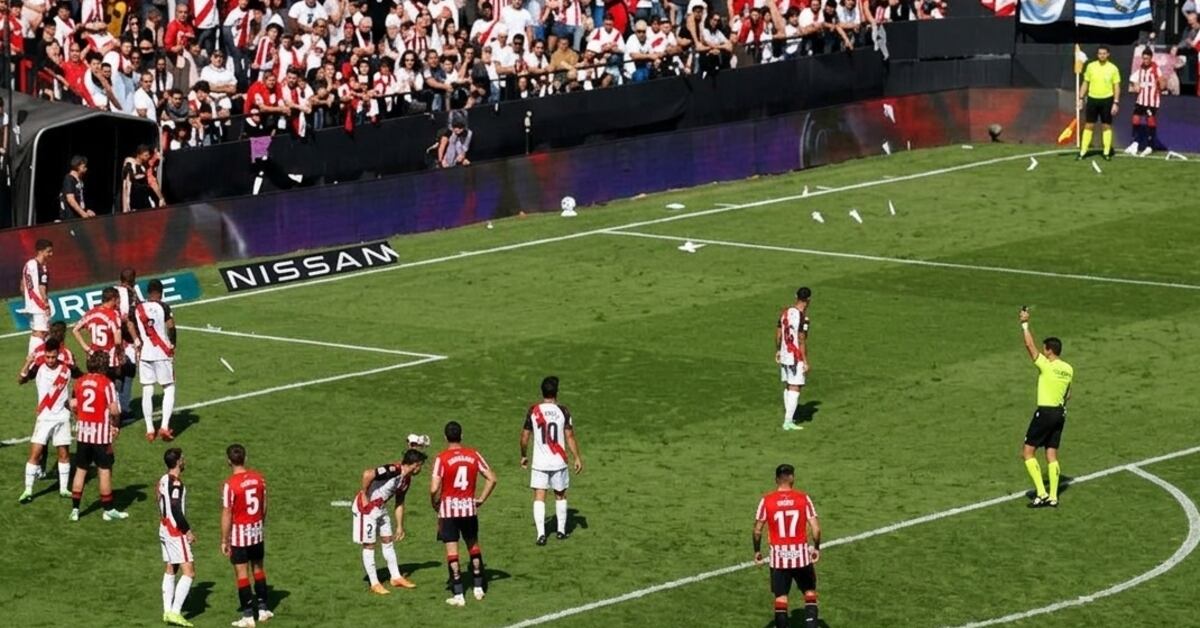
Suspenden partido de fútbol en Vallecas tras protestas de aficionados locales
El encuentro entre Rayo Vallecano y Athletic Club fue cancelado este sábado debido al lanzamiento reiterado de objetos al campo.